Ataque cibernético paralisa geladeiras em supermercados
Invasão massiva compromete refrigeradores em rede de supermercados
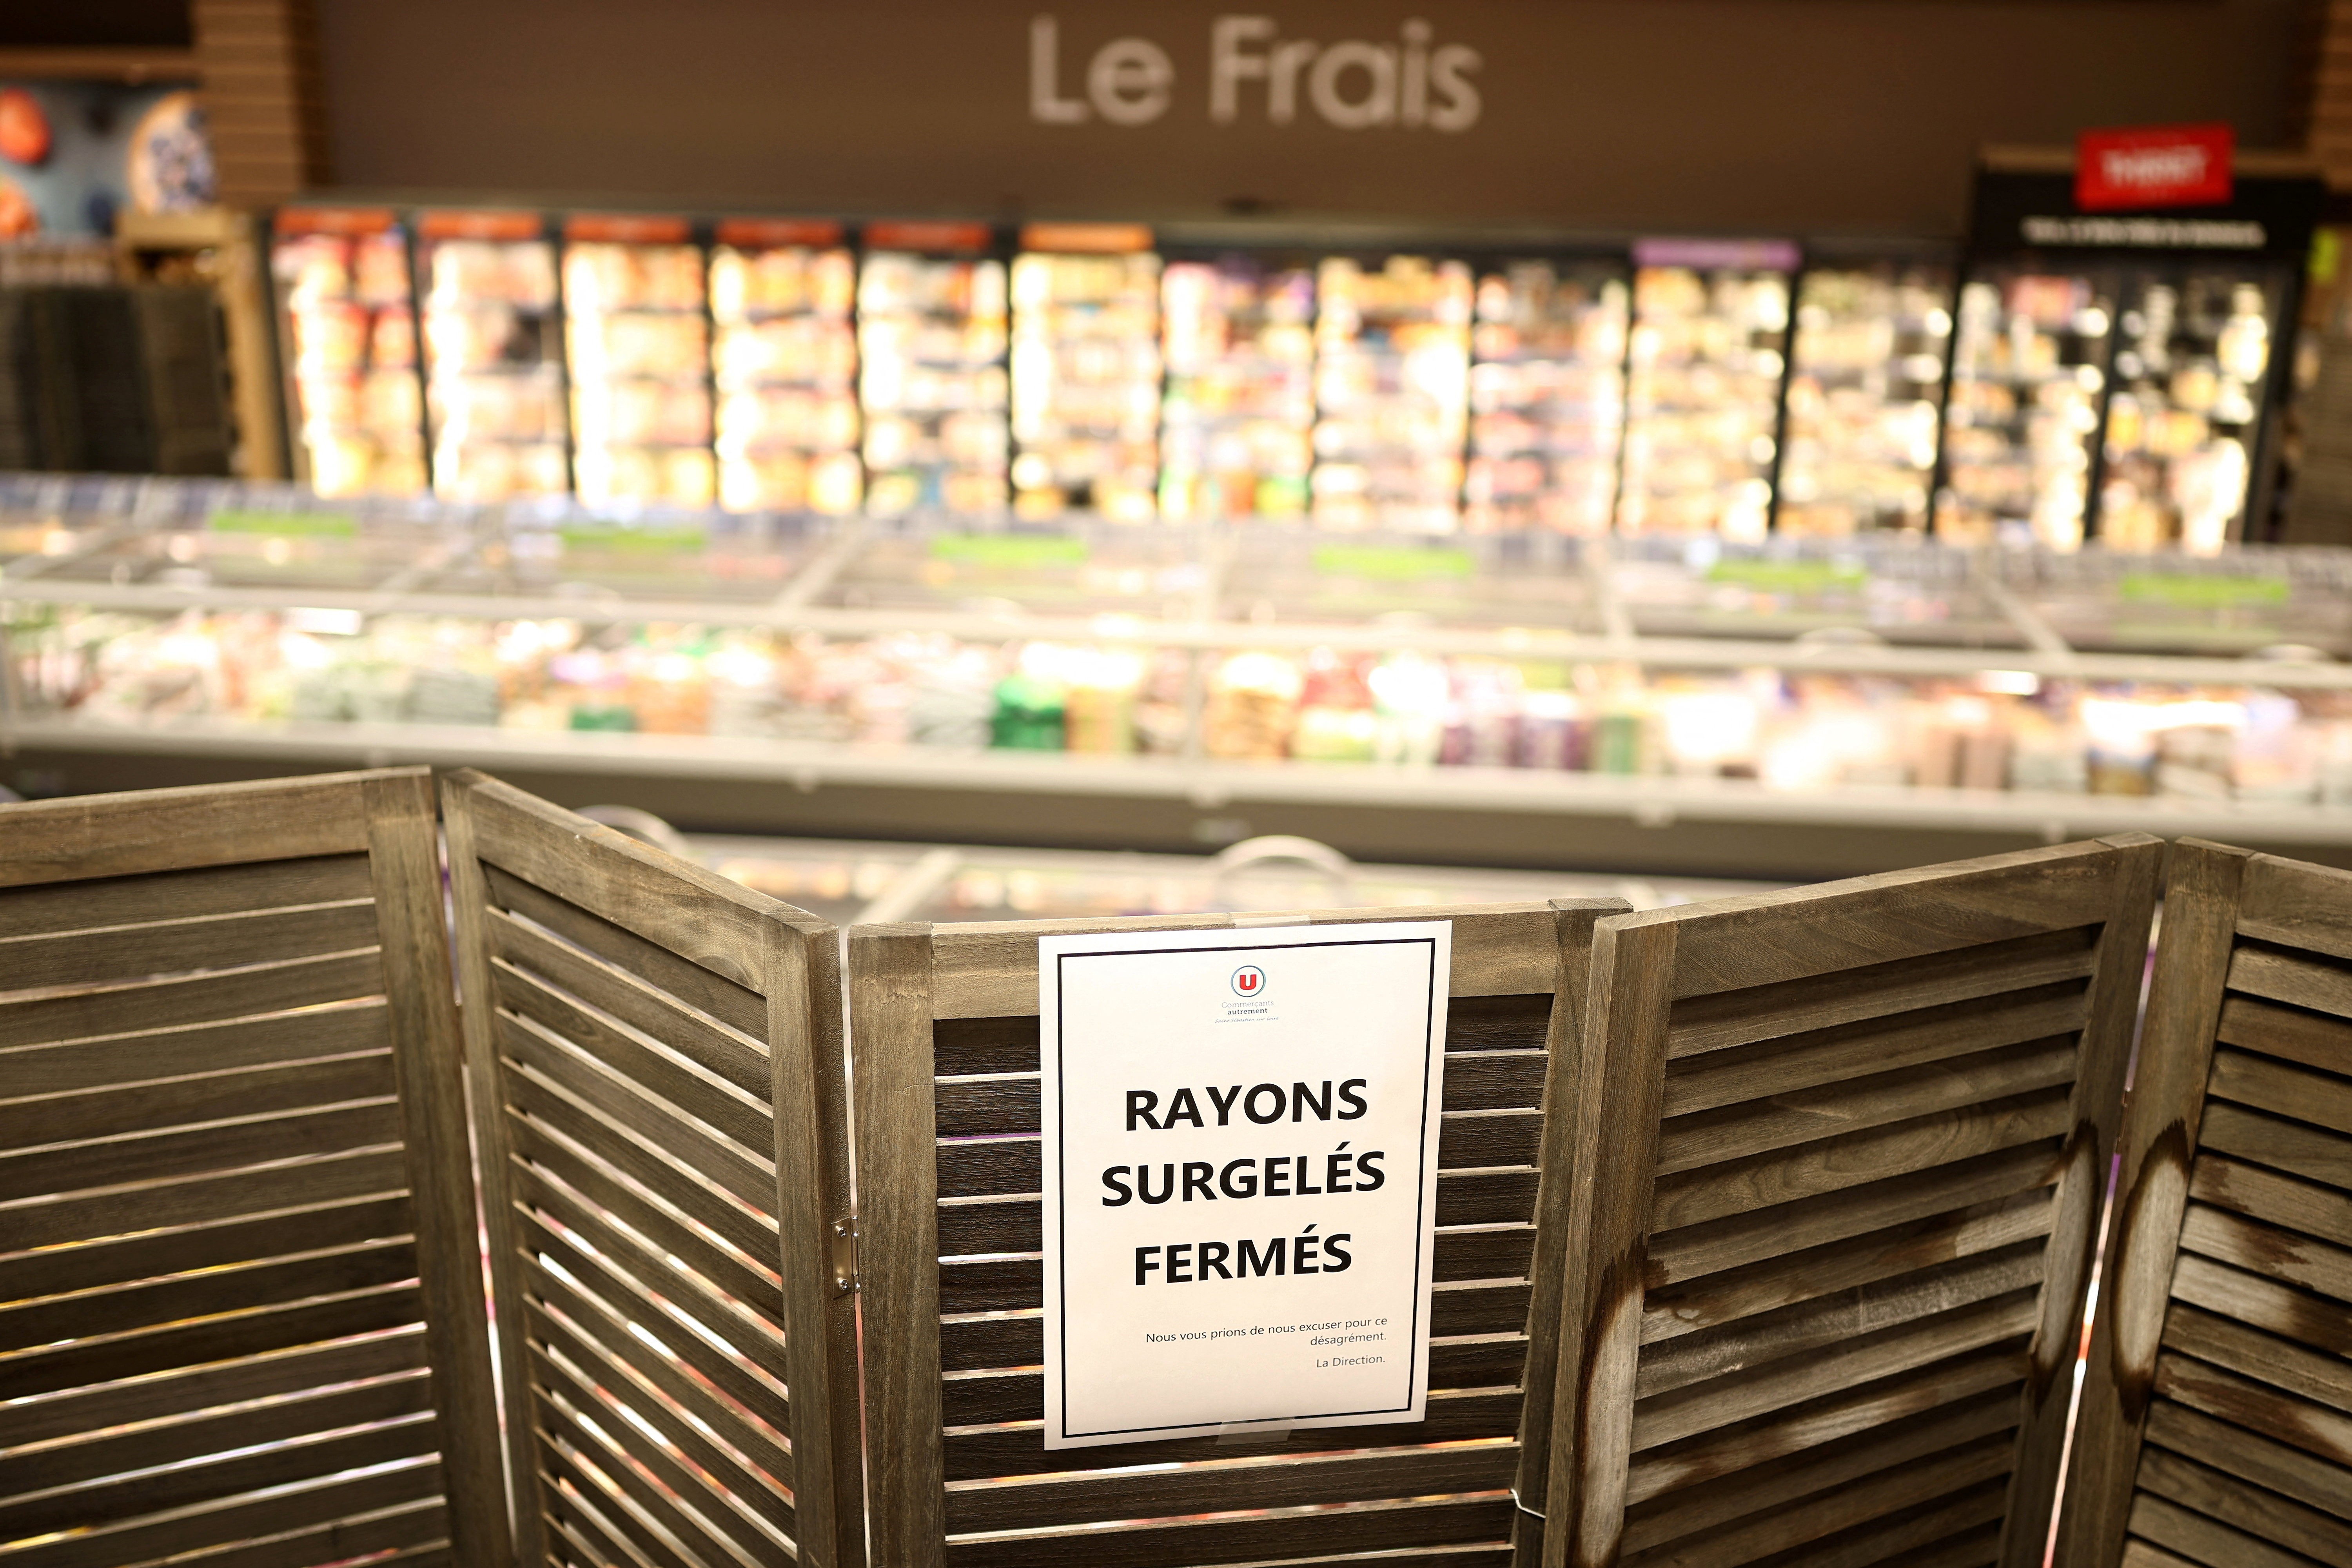
Um ataque cibernético de grande escala atingiu os sistemas de refrigeração de múltiplas cadeias de supermercados na França, elevando a temperatura das geladeiras e freezers para 50 graus Celsius durante a madrugada. O incidente, que se configurou como um ataque cibernético sem precedentes no setor varejista europeu, causou destruição generalizada de alimentos e incêndios em centenas de estabelecimentos comerciais em todo o território francês.
A Procuradoria de Paris confirmou que o ataque cibernético atingiu refrigeradores conectados em diversas grandes redes de supermercados francesas, resultando em perdas significativas de alimentos e eventos de incêndio em várias lojas. O primeiro-ministro Sébastien Lecornu ordenou à Agência Nacional de Segurança Cibernética da França (ANSSI) que conduzisse uma investigação completa sobre o ocorrido.
Dimensão do impacto nas principais varejistas
A cadeia Carrefour informou que 80 de seus supermercados foram comprometidos pelo ataque cibernético. A Monoprix relatou que aproximadamente 5% de suas unidades sofreram impactos diretos. A Les Mousquetaires, proprietária da rede Intermarché, divulgou dados ainda mais preocupantes: seus sistemas de refrigeração em cerca de 150 lojas foram aquecidos a 50 graus Celsius por seis horas consecutivas durante a noite do incidente.
Um porta-voz da Les Mousquetaires confirmou que todos os alimentos armazenados foram descartados como medida preventiva contra riscos à saúde pública. O presidente-executivo da Cooperativa U, Dominique Schelcher, declarou que sua empresa também foi alvo do ataque, qualificando a invasão como um evento de "extrema gravidade e sem precedentes" ao atacar equipamentos essenciais para a conservação de produtos frescos e o abastecimento alimentar francês.
As redes E. Leclerc e Auchan não responderam aos pedidos de comentários sobre possíveis comprometimentos em suas operações. Não havia estimativas iniciais disponíveis sobre o volume total de perdas financeiras do setor varejista francês decorrente do incidente.
Vulnerabilidade identificada no software Danfoss
A investigação da ANSSI identificou uma vulnerabilidade crítica em software fornecido pela empresa dinamarquesa Danfoss, especializada em sistemas de controle de refrigeração. A empresa confirmou estar ciente de incidentes na França que comprometeram um número limitado de seus sistemas de gerenciamento de refrigeração.
Segundo a Danfoss, os equipamentos afetados estavam executando versões desatualizadas de firmware. A empresa ressaltou que há tempo recomenda aos clientes que mantenham seus sistemas com suporte atualizado com as versões mais recentes de firmware e que migrem sistemas legados para soluções de geração atual.
Em 9 de agosto anterior, a equipe de cibersegurança Team82, da empresa Claroty, publicou uma análise técnica detalhando vulnerabilidades no controlador Danfoss AK-SM 800A. De acordo com o relatório especializado, atualizações de software disponibilizadas pela Danfoss corrigiram falhas que poderiam permitir a invasores contornar mecanismos de autenticação e executar código malicioso em dispositivos comprometidos.
Vulnerabilidade estrutural dos sistemas conectados
Os sistemas de refrigeração dos supermercados funcionam através de painéis de controle centralizados que gerenciam todas as geladeiras e freezers de uma loja. Esses painéis podem ser acessados pela internet, permitindo que empresas de manutenção façam ajustes remotamente de qualquer localização geográfica. Essa característica de conectividade, embora conveniente para operações, criou uma superfície vulnerável para ataques cibernéticos direcionados.
A facilidade de acesso remoto aos sistemas de controle de temperatura facilitou o trabalho de hackers que conseguiram elevar a temperatura em múltiplos estabelecimentos simultaneamente, demonstrando a fragilidade da infraestrutura crítica de varejo quando conectada à internet sem proteções adequadas.
Coordenação europeia e investigações em andamento
As autoridades francesas informaram que estavam coordenando ações com homólogos europeus, já que outros países também podem ter sido afetados pelo mesmo ataque ou vulnerabilidade. A investigação também incluiu verificação sobre possíveis riscos para outras empresas francesas que utilizam equipamentos similares.
Christel Delberghe, diretora-geral da Eurocommerce, associação europeia do varejo, afirmou que o comércio de varejo e atacado desempenha um papel essencial no abastecimento da Europa. Ela ressaltou que o incidente destaca a importância crítica da resiliência em toda a cadeia de abastecimento europeia.
A Federação do Comércio e da Distribuição da França (FCD) cobrou "total transparência" da Danfoss sobre os detalhes do incidente. A associação enfatizou que os supermercados estão trabalhando para proteger os consumidores e restabelecer a normalidade das operações o mais rapidamente possível. Conforme a FCD informou, algumas das lojas afetadas já haviam retomado suas atividades normais.
Incidentes similares na Holanda e possíveis conexões
A operadora holandesa Ahold Delhaize, que administra a maior rede de supermercados da Holanda, a Albert Heijn, informou estar lidando com um "problema de segurança" em sua rede. A empresa desativou vários sistemas como medida de proteção preventiva.
Um aplicativo para smartphones da varejista informou aos clientes que, devido a um incidente de segurança cibernética, não era possível entregar as compras online. Os pedidos de comércio eletrônico representam aproximadamente 10% das vendas da Albert Heijn. As lojas físicas permaneceram abertas, e a agência de notícias holandesa ANP informou que concorrentes registraram aumento nos pedidos de entrega durante o período do problema.
A Ahold é a quarta maior varejista de supermercados dos Estados Unidos, operando as cadeias Stop & Shop, Giant, Hannaford e Food Lion. Os sites de todas essas operações exibiam avisos informando que estavam temporariamente fora do ar, embora não ficasse claro se outras operações internacionais foram afetadas ou se havia ligação direta com o ataque francês.
Paralelos com ataques anteriores nos Estados Unidos
O ataque cibernético francês apresenta características similares a incidentes registrados no final de agosto em aproximadamente uma dúzia de supermercados que atendem a bases militares dos Estados Unidos. Naquela ocasião, problemas nos sistemas de refrigeração também provocaram perda significativa de alimentos, sugerindo possível modus operandi comum ou exploração similar de vulnerabilidades.
A série de incidentes internacionais levanta questões críticas sobre a segurança cibernética de infraestruturas essenciais de abastecimento alimentar e a necessidade urgente de implementar proteções mais robustas em sistemas de controle conectados à internet em todo o mundo.