Noruega testa defesa contra ataques à sincronização por satélite
A ilha ártica onde especialistas enfrentam ameaças invisíveis
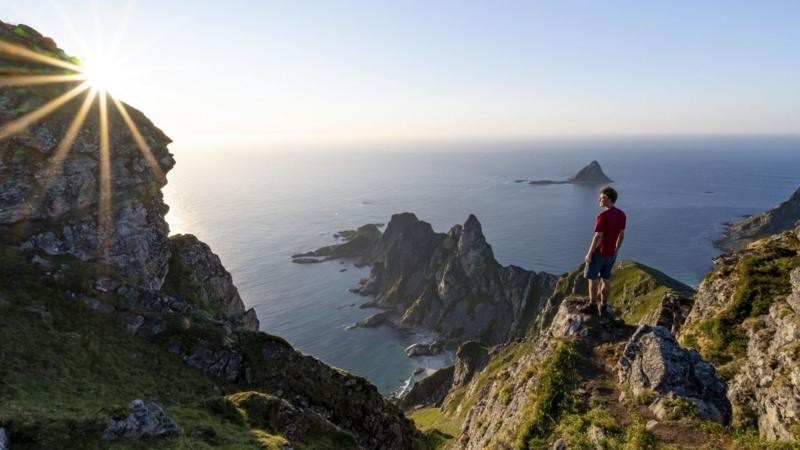
Nas águas geladas do Círculo Polar Ártico, a cerca de 300 quilômetros ao norte da linha imaginária que marca o topo do planeta, existe um vilarejo remoto onde ataques GNSS são simulados anualmente. Trata-se de Bleik, localizado na ilha de Andøya, na Noruega, palco do Jammertest, um evento inovador onde engenheiros, físicos e autoridades governamentais se reúnem para avaliar como receptores de dispositivos críticos resistem a interferências nos sinais de navegação por satélite.
Harald Hauglin, engenheiro-chefe de metrologia de tempo e frequência do Serviço de Metrologia da Noruega, é uma das figuras centrais desse esforço. Conhecido informalmente como o "nerd da aurora boreal", Hauglin ganhou este apelido há dois anos ao começar a coordenar os testes. Seu trabalho consiste em garantir a precisão das medições no país, mas sua atuação no Jammertest vai além: ele lidera simulações sofisticadas de ataques contra a infraestrutura de tempo digital que sustenta a moderna sociedade.
Por que o sistema GNSS é tão crítico
O sistema global de navegação por satélite, conhecido pela sigla GNSS (Global Navigation Satellite System), é mais do que uma ferramenta de localização. Embora muitos o associem principalmente a aplicações como GPS em smartphones e navegadores veiculares, sua verdadeira importância reside em outra função: a transmissão de sinais de tempo com precisão extrema.
Redes elétricas, infraestruturas de telecomunicações, mercados de ações, serviços de transporte e inúmeros outros setores críticos dependem da sincronização fornecida pelo GNSS. Essa dependência generalizou-se porque o sistema oferece uma solução econômica e eficiente para sincronizar dispositivos em escala global. Contudo, essa mesma dependência criou uma vulnerabilidade estratégica preocupante.
Os sinais dos satélites são transmitidos com potência relativamente baixa e podem ser facilmente anulados ou sequestrados por sinais mais potentes de natureza maliciosa. Desde a invasão russa em larga escala da Ucrânia em 2022, relatos de interferência nos ataques GNSS aumentaram drasticamente em toda a Europa, especialmente nas proximidades de regiões de conflito.
Os riscos concretos da interferência
Em maio de um ano recente, um avião da Real Força Aérea do Reino Unido sofreu interferência no sinal de GPS próximo à fronteira russa. Posteriormente, em setembro, agências suecas de transporte confirmaram que esse tipo de incidente havia se tornado rotineiro. Esses casos não são meras curiosidades técnicas: representam o que especialistas consideram a ponta do iceberg de uma ameaça maior.
Existem dois tipos principais de interferência que preocupam os especialistas. O primeiro é o jamming, um ataque que satura os sinais até tornar o serviço completamente inoperante. O segundo é o spoofing, que envolve o sequestro das ondas de rádio para fornecer localização e horário falsos a um receptor GNSS.
O cenário mais perigoso é um jamming prolongado e sustentado, capaz de esgotar os sistemas de backup de tempo. Quando isso ocorre, uma cascata de problemas se inicia, pois a sincronização digital que articula o mundo moderno começa a entrar em colapso. Outro cenário igualmente grave é um ataque de spoofing sofisticado, desenvolvido lentamente e que passa despercebido, impedindo que os sistemas de backup sejam ativados—um ataque furtivo baseado na manipulação do tempo que poderia desestabilizar sistemas digitais simultaneamente.
O Jammertest: laboratório de segurança no Ártico
O evento Jammertest representa uma abordagem inovadora para avaliar vulnerabilidades em infraestruturas críticas. Ao contrário dos testes militares norte-americanos realizados no Campo de Mísseis de White Sands, que mantêm sigilo rigoroso sobre seus dados, a Noruega adoptou uma estratégia de transparência. O evento segue o modelo de competições de hacking ético, populares no setor de tecnologia, onde especialistas procuram vulnerabilidades deliberadamente para fortalecer os sistemas.
Realizado anualmente na pequena localidade de Bleik, o Jammertest reúne dezenas de profissionais em um cenário que combina paisagem ártica impressionante com waffles diários em um centro comunitário. A seriedade, porém, não é menor. Durante o evento, participantes simulam ataques enviando informações falsas para receptores instalados em aviões, carros, máquinas industriais e outros dispositivos, indicando localizações e horários incorretos.
Um aspecto fundamental é a abertura: qualquer visitante pode assistir aos testes, e os resultados são compartilhados com representantes do governo e do setor comercial durante a última noite do evento. Essa transparência serve múltiplos propósitos, incluindo demonstrar resilência e preparação para potenciais ameaças.
Simulações práticas de ataques sofisticados
Durante o Jammertest 2024, foram realizados voos de teste com um helicóptero de resgate norueguês e um avião pilotado pela Eurocontrol, o organismo europeu de segurança aérea. Os receptores GNSS de ambas as aeronaves receberam informações falsas, gerando trajetórias que não correspondiam às rotas reais. Enquanto os pilotos descreviam círculos amplos e elegantes, os sistemas de navegação dos aviões registravam figuras estranhas repletas de curvas bruscas e violentas—prova da eficácia dos ataques simulados.
Uma das demonstrações mais sofisticadas ocorreu durante 40 minutos, quando Hauglin e seus colegas aumentaram gradualmente a potência do equipamento de falsificação de sinal, reforçando o sinal-isca. Essa técnica—comparável a cozinhar um sapo em fogo baixo—exemplifica como um ataque poderia contornar os sistemas de detecção de anomalias saturando-os lentamente. À medida que a transmissão se intensificava, um mapa do Google mostrava o indicador de localização se deslocando enganosamente em direção ao mar.
Medição em nanossegundos: o tempo como arma
Os efeitos sobre os relógios sincronizados por GNSS eram imperceptíveis sem equipamentos complexos. Para acompanhar o desvio causado pela interferência, era necessário comparar o horário do GPS com uma referência temporal contínua, fornecida através de cabos de fibra óptica estendidos a receptores protegidos. O desvio era medido em nanossegundos—unidades de tempo tão pequenas que escapam à percepção humana, mas cruciais para a operação de infraestruturas críticas.
Como observou Hauglin, a maioria das pessoas toma o tempo como algo garantido e raramente o considera como uma potencial arma. No entanto, quando sistemas digitais complexos perdem a sincronização temporal, as consequências podem ser catastróficas para redes elétricas, sistemas financeiros e comunicações.
Alternativas e limitações de defesa
Novas opções são constantemente propostas para substituir ou reforçar os sistemas GNSS. Uma delas é o White Rabbit, um sistema de sincronização de precisão desenvolvido no CERN na Suíça, capaz de fornecer precisão inferior a um nanossegundo. Esse e outros sistemas costumam substituir a dependência de satélites por cabos de fibra óptica e relógios atómicos de referência, sendo muito mais difíceis de hackear.
Contudo, praticamente todos os especialistas concordam que não existe um único sistema alternativo capaz de igualar todos os serviços oferecidos pelos sistemas GNSS. Dana Goward, cofundador da Resilient Timing and Navigation Foundation, defende desde 2013 políticas de proteção do GPS e afirma que "não existe uma solução mágica. Por isso, é necessária uma combinação de sistemas".
Goward também alertou que o spoofing provavelmente piorará, já que é barato e fácil de executar, e um dos maiores riscos poderia vir dos próprios sistemas GNSS. Em junho de 2026, esses temores se materializaram quando especialistas alertaram que satélites russos haviam emitido interferências a partir do espaço, perturbando sinais de GPS em toda a Europa durante breves períodos.
A nova dimensão da ameaça: interferência do espaço
Historicamente, as interferências nos sistemas GNSS ficavam limitadas a regiões específicas ou áreas de fronteira, já que sinais de rádio provenientes da Terra possuem alcance limitado. Agora, com interferências originando-se do espaço, nenhum lugar está fora do alcance potencial de um ataque. Essa mudança representa uma escalação significativa na ameaça à infraestrutura global de sincronização.
Preparação e resiliência: a mensagem norueguesa
Embora parte do propósito implícito do Jammertest para os escandinavos consistisse em se preparar para riscos de ataques russos, a edição de 2024 foi realizada de forma notavelmente aberta. O nível de segurança foi discreto, e a presença de serviços de inteligência noruegueses foi mínima. No entanto, essa abertura faz parte intencional do propósito do evento.
Quando questionado sobre essa estratégia, Tomas Levin, engenheiro sênior da administração rodoviária e um dos organizadores do Jammertest, respondeu que o evento também se trata de demonstrar que as nações estão se tornando mais resilientes e enfrentando a situação de frente. Sua resposta sucinta deixa claro o recado: "É claro. Então, venha, Rússia, pode vir."
Essa postura reflete uma mudança estratégica em como as democracias ocidentais estão abordando a segurança cibernética de infraestruturas críticas—não através do sigilo absoluto, mas através da demonstração de preparação, transparência e determinação em fortalecer sistemas contra ameaças conhecidas e emergentes.